
Všetci na pozore: Všeobecná zdravotná poisťovňa varuje pred podvodmi s e-mailmi
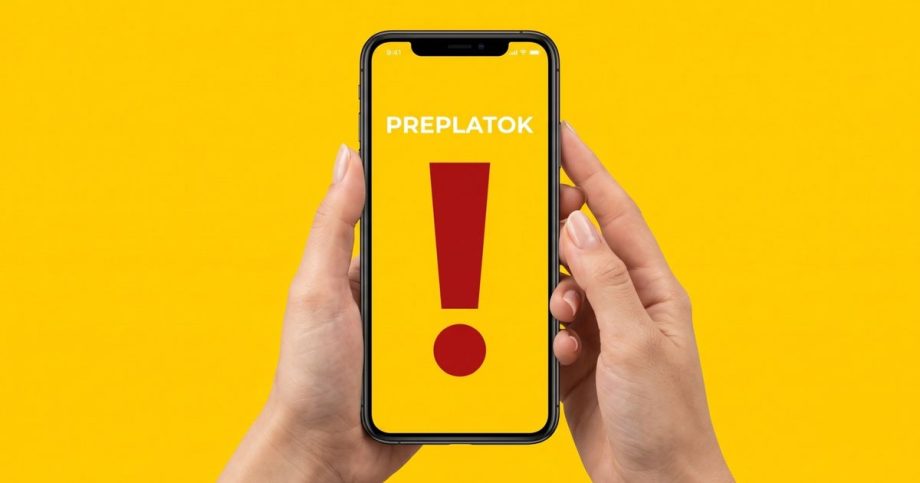
V súvislosti s aktuálnym vývojom okolo Všeobecnej zdravotnej poisťovne (VšZP) došlo k obnove phishingových útokov, ktoré sa zameriavajú na důverčivých používateľov. Poisťovňa upozorňuje na falošné e-maily, ktoré sa snažia vyvolať dojem, že príjemca má nárok na preplatok. Tieto podvody sú ďalšou ukážkou sofistikovanosti počítačových zločincov, ktorí využívajú všeobecnú nevôľu a neistotu v súčasnej situácii na trhu zdravotného poistenia.
Zameranie útokov na neinformovaných užívateľov
Podľa VšZP e-maily, ktoré sa snažia pôsobiť ako oficiálne komunikácie, môžu obsahovať odkazy na podvodné webové stránky napodobňujúce oficiálnu stránku poisťovne. „Je veľmi dôležité, aby ste na žiadnych odkazoch z takýchto e-mailov neklikali a neposkytovali žiadne osobné či platobné údaje,“ upozorňuje poisťovňa a zdôrazňuje, že odosielatelia e-mailov nie sú skutočnou poisťovňou.
Pre koho sú podvody určené?
Klienti VšZP však nie sú jediní, na ktorých sú tieto útoky zamerané. Môžu ich dostávať aj tí, ktorí sú poistení v iných zdravotných poisťovniach. VšZP odporúča, aby nikto nereagoval na podozrivé e-maily, ktoré žiadajú osobné údaje. V prípade nejasností je odporúčané kontaktovať oficiálne zákaznícke linky, ako je napríklad číslo 0850 003 003.
Príznaky phishingového útoku
VšZP sa podelila o užitočné tipy na rozoznanie phishingových e-mailov. Medzi hlavné znaky patrí podozrivá adresa odosielateľa, gramatické chyby, naliehavé požiadavky na akciu a žiadosti o osobné informácie alebo prihlasovacie údaje. Taktiež by ste si mali dať pozor na e-maily, ktoré obsahujú neznáme odkazy alebo prílohy.
Opakované pokusy o podvody v lukratívnom prostredí
Phishingová kampaň nielenže znepokojuje užívateľov, ale sa objavila aj v súvislosti s aktuálnymi zmenami v neziskovom sektore, čo prispieva k zneistenosti medzi klientmi zdravotných poisťovní. V marci tohto roka a začiatkom roka 2025 sa objavili podobné podvody, kde sa varovalo pred fiktívnymi refundáciami a zmenami preukazov poistenca, ktoré sľubovali dodatočné poplatky.
Kybernetické útoky a ich súvislosti
Národný bezpečnostný úrad potvrdil, že VšZP bola zasiahnutá aj bruteforce útokmi, ktoré viedli k zahlteniu e-mailových služieb. Tieto incidenty sa ukázali ako súčasť širších problémov s kybernetickou bezpečnosťou na Slovensku, kde rôzne štátne inštitúcie čelili podobným výzvam.
Záver: Informovanosť je kľúčová
Vzhľadom na vysokú pravdepodobnosť, že sa útoky budú opakovať, je dôležité, aby sa verejnosť stala informovanejšou a opatrnejšou voči podvodným pokusom. Udržiavanie kontaktu s poisťovňou výhradne cez oficiálne kanály môže zabrániť mnohým nepríjemným situáciám a ochrániť osobné údaje pred krádežou.