
Keď vám hackeri zašifrujú súbory, začína sa boj s časom
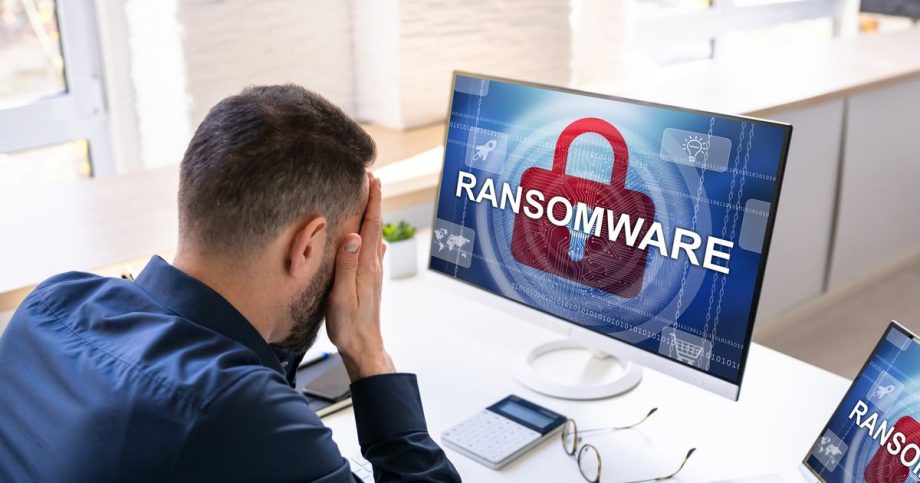
Ťaživé ticho v kancelárii. Práve ste si sadli k počítaču a chystáte sa dokončiť dôležitú prácu. Namiesto známej plochy však na vás svieti len čierne okno s odpočítavaním. Mrazivý text v lámanej slovenčine hovorí: „Vaše súbory boli zašifrované. Ak chcete získať kľúč na ich obnovenie, zaplaťte. Máte na to 72 hodín.“
Hackeri napadli váš systém a teraz požadujú vysoké výkupné v kryptomenách. Ak nezaplatíte do 48 alebo 72 hodín, riskujete stratu všetkých údajov. Ešte horšie je, že hrozia zverejnením vašich súkromných dát. Takáto situácia sa už stala realitou mnohým, vrátane malých firiem a jednotlivcov v našom regióne, a nie je to iba fikcia z béčkového filmu.
Ransomvér, známy ako vydieračský softvér, tu bol aj predtým, no jeho agresivita a sofistikovanosť narastajú. Hoci odborníci na kyberbezpečnosť upozorňujú na riziká, útočníci sa učia a prispôsobujú svoje metódy. Dobrou správou je, že technológie sa vyvíjajú a existujú spôsoby, ako situáciu zvrátiť. Nová funkcia Ransomware Remediation predstavuje spôsob, ako „vrátiť čas“ a obnoviť zašifrované súbory bez platenia výkupného.
Ransomvér na prenájom
Počet ransomvérových útokov v Európe sa v prvej polovici roka 2025 dramaticky zvýšil. A prečo? To preto, lebo Ransomware-as-a-Service (RaaS) umožňuje aj amatérom prenajať si škodlivý softvér a zaútočiť na ľudí spôsobom, ktorý bol predtým vyhradený len skúsenejším hackerom.
Útočníci si prenajú nástroj na dark webe, a tak sa útoky stávajú oveľa častejšie. Získavajú „hotový balík“ na vykonanie útoku a len si vyberajú obete. Tento model dramaticky zvyšuje počet útokov na organizácie, domácnosti a zdravotné zariadenia, pretože majitelia týchto služieb sa delia o zisk s útočníkmi.
Prečo je ransomvér taký nebezpečný?
Ransomvér sa v minulosti zameriaval „len“ na šifrovanie súborov pomocou silnej kryptografie. Teraz sa však situácia zhoršila. Útočníci zavádzajú taktiku dvojitého vydierania: najprv zašifrujú dáta, potom hrozia zverejnením citlivých informácií na internete.
Aby sme to pochopili, je dôležité poznať proces, ktorým ransomvér prechádza. Infiltrácia sa často uskutoční cez phishingové emaily, neaktualizovaný softvér alebo chyby vo verziách. Hackeri si skopírujú dáta, zašifrujú ich a na záver prichádza psychologický tlak v podobe vydierania o zaplatenie.
Prevencia a technológia na záchranu dát
Čo robiť, ak prevencia zlyhá? Mnohé tradičná antivírusové programy zlyhávajú pri nových formách ransomvéru. Ak sa útok začne, nastupuje technológia Ransomware Remediation od spoločnosti ESET, ktorá nielen sleduje správanie aplikácií, ale aj aktívne reaguje na nezvyčajné činnosti, ktoré naznačujú útok.
Proces zahŕňa detekciu podozrivého správania, vytvorenie záchrannej zálohy v reálnom čase a analýzu činností. Ak sa preukáže, že ide naozaj o ransomvér, systém zasiahne a obnoví nepoškodené verzie súborov. Tento prístup nepripúšťa, aby útočníci zabezpečili prístup k databázam a vymazali dôležité zálohy.
Vaša bezpečnosť na prvom mieste
Naše dáta sú dnes cennejšie ako kedykoľvek predtým. Preto je dôležité mať pripravené zálohy, aktualizovať software a chrániť sa pred phishingovými útokmi. Čím lepšie budeme pripravenejší, tým menšia je pravdepodobnosť, že sa staneme obeťami ransomvéru. Ransomware Remediation prináša nový stupeň zabezpečenia a ponúka technológiu, ktorá môže zachrániť naše dáta pred katastrofickým scenárom.
V dnešnej dobe je zdravý rozum a prevencia dôležitejšie ako šťastie. Spoliehať sa na vetu „mne sa to nestane“ je hazard, ktorý si nemôžeme dovoliť.