
Podvodníci zneužívajú skutočné údaje rezervácií ubytovania
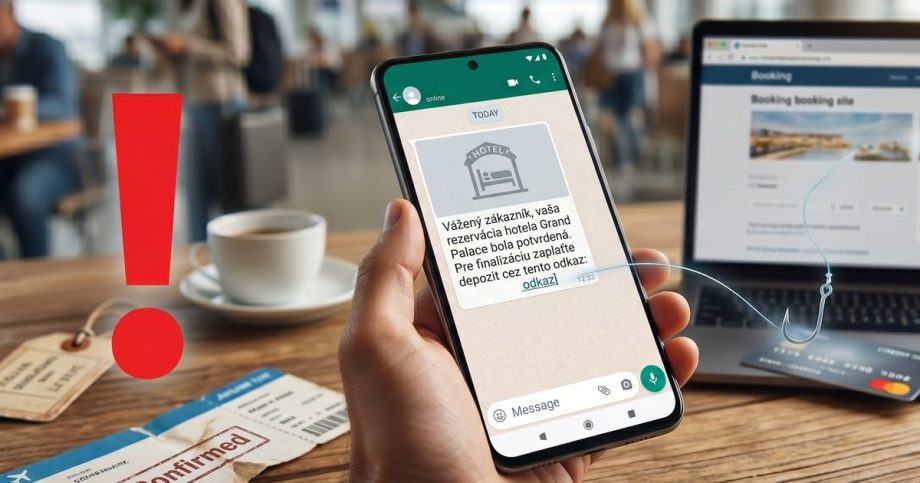
Kybernetickí zločinci sa stále častejšie zameriavajú na zákazníkov ubytovacích zariadení, pričom využívajú uniknuté osobné údaje na podvodné správy. Podľa Národného centra kybernetickej bezpečnosti (NCKB) sa cez komunikačnú platformu WhatsApp šíria falošné notifikácie, ktoré majú za cieľ vylákať od obete peniaze.
Vzhľad podvodných správ
Falošné správy, ktoré sa predstierajú ako dôveryhodné, obsahujú reálne údaje obete ako meno, číslo rezervácie, dátum pobytu a názov ubytovacieho zariadenia. Tieto informácie sú často získané prostredníctvom predchádzajúcich únikov dát, čo robí správy ešte presvedčivejšími.
Účel týchto správ
Správy sa pokladajú za overenie rezervácie, pričom ich obsahuje aj hypertextový odkaz na phishingovú stránku, kde má obeť uhradiť poplatok za potvrdenie rezervácie. NCKB varuje, že pod zámienkou bezpečného overenia platobných údajov môže používateľ prísť nielen o svoje peniaze, ale aj o citlivé údaje.
Metódy útočníkov
Podľa NCKB sa podobné podvody observujú už dlhší čas. Útočníci používajú rôzne kanály na šírenie falošných správ, ako sú SMS, e-maily či aplikácie rezervačných platforiem. Skutočné údaje o rezerváciách získavajú z databáz hotelov alebo platforiem na rezerváciu ubytovania, pričom nedávne incidenty sa dotkli aj populárnej stránky Booking.com.
Odporúčania pre používateľov
NCKB varuje používateľov pred podvodmi a odporúča sledovať niekoľko kľúčových zásad: overovať akékoľvek platby priamo s poskytovateľom ubytovania prostredníctvom oficiálnych kanálov, nikdy neklikať na neznáme odkazy a použitie jednorazových virtuálnych kariet na online platby. V prípade podvodu je dôležité okamžite zablokovať kartu a kontaktovať banku aj poskytovateľa ubytovania.
Záver
Podvodníci sa stávajú stále sofistikovanejšími a ich techniky sú čoraz presvedčivejšie. Je kľúčové, aby si zákazníci ubytovacích služieb dávali pozor na podobné falošné komunikácie a chránili svoje údaje.