
Nový Kybernetický Útok: „Denial-of-Wallet“
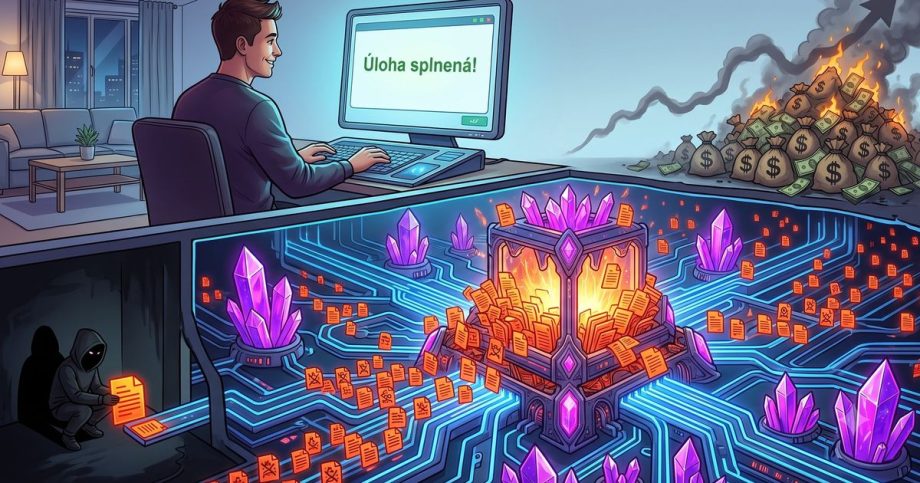
V súčasnosti sa objavil nový druh kybernetického útoku nazývaný RA-ICA (Retrieval-Augmented Inference Cost Attack). Tento zákerne navrhnutý útok nemá za cieľ spôsobiť pád systémov ani nevyžaduje výkupné na odblokovanie zašifrovaných údajov. Napriek tomu predstavuje skutočné nebezpečenstvo, ktoré sa proste skrýva v pozadí a robí škodu bez akýchkoľvek zjavne viditeľných známok. Je špeciálne cielený na používateľov umelej inteligencie a jeho metódou je v tichosti zvyšovanie nákladov na využívanie AI.
Mechanizmus Útoku: V Čom Spočíva Hrozba?
Útok funguje tak, že používateľ zadá do umelej inteligencie otázku alebo úlohu. AI potom spracuje svoju odpoveď, pričom sa zdrojom informácií stáva aj škodlivý dokument, ktorý bol predtým pripravený útočníkom. Tento obsah má za cieľ neprimerane zaťažiť systém, čo vedie k zbytočnej práci AI. Toto „zbytočné zaťaženie“ sa prejaví v podobe častejšie generovaných tokenov, dlhších odpovedí a zvýšených prevádzkových nákladov.
Kde Sa Škodlivý Obsah Ukryje?
Útočníci nemusia preniknúť priamo do systémov. Môžu jednoducho umiestniť škodlivé dokumenty na stránky, odkiaľ si AI čerpá svoje informácie. Takéto miesta môžu zahŕňať fakticky akúkoľvek verejnú webovú stránku, blogy z dôveryhodných zdrojov a verejné fóra, akými sú GitHub či Reddit. Hrozbou je, že odpovede generované AI na základe tohto obsahu môžu vyzerať správne a logické, avšak sú spojené so zvýšenými nákladmi.
Možnosti Obrany: Ako Sa Chrániť?
Na ochranu pred týmto typom kybernetického útoku je zásadne dôležité, aby sa nielen kontrolovali otázky položené používateľmi, ale aj zdroje, ktoré AI používa na generovanie odpovedí. Navrhuje sa zavedenie limitov na dĺžku odpovedí, monitorovanie nákladov a sledovanie neobvyklej spotreby tokenov. Firmy by mali byť obzvlášť opatrné, ak používajú otvorený web pre svojich AI asistentov. Týmto spôsobom je možné včas identifikovať potenciálne riziká a minimalizovať výdavky na prehnané spracovanie dát.
Podrobnosti o Hrozbe a Jej Dôsledky
Vzhľadom na stále narastajúcu úroveň technológii v oblasti umelej inteligencie musí byť každý jej používateľ ostražitý. Kybernetické hrozby sa vyvíjajú a prispôsobujú, a preto je nevyhnutné sledovať novinky a upozornenia týkajúce sa týchto útokov. Pre viac informácií je možné sa obrátiť na najnovší kyberbezpečnostný prehľad, ktorý podrobne rozoberá tento nový nebezpečný fenomén.