
Rodné čísla Čechov unikali cez nový web. Ministerstvo reagovalo celkom inak než slovenské
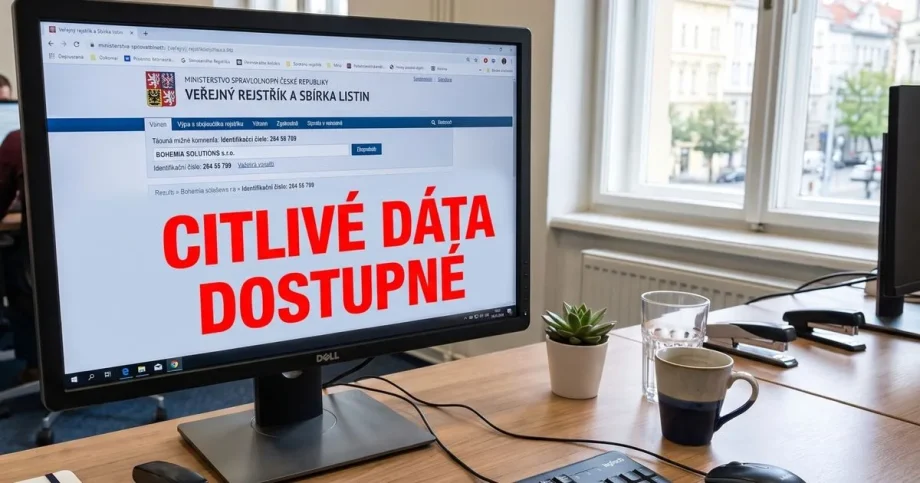
V susednom Česku riešia v súvislosti s obchodným registrom podobný prípad, aký nastal nedávno aj na Slovensku. Aj u susedov chystajú novú verziu portálu s informáciami o predstaviteľoch podnikov a povinne zverejňovanými dokumentami. Pri pilotnej verejnej prevádzke s ostrými údajmi sa však objavili dve chyby, ktoré umožňovali prístup k dátam, ktoré nemali byť dostupné. Informoval o tom web iRozhlas.cz, ktorý prítomnosť zraniteľností overil v praxi.
K získaniu údajov viedli ľahké kroky
Prvá chyba sprostredkovala pri vyhľadávaní osôb v obchodnom registri rodné čísla a špeciálny identifikátor fyzických osôb (AIFO). Slúži pre účely jednoznačnej identifikácie konkrétneho človeka v agende a pri výmene údajov. Počítačový expert Josef Gattermayer na sociálnej sieti priblížil, že citlivé informácie neboli viditeľné na prvý pohľad. „Stačilo otvoriť vývojársku konzolu alebo upraviť parametre požiadavky (dotazu) a sťahovať ich hromadne,“ napísal.
Druhý problém umožnil dostať sa k dokumentom, ktoré takisto mali zostať neverejné. Neboli nutné ani zložitejšie kroky. Systém prideľoval podľa poradia každej listine číselný identifikátor. Potom jednoduchá zmena čísla umožnila dostať sa k celkom inému dokumentu bez ohľadu na prístupové oprávnenia. Ak mal teda človek šťastie, natrafil aj na súbor, ktorý sa nemal dať stiahnuť kýmkoľvek.
Podobné chyby odhalí AI za minúty
Gattermayer súčasne upozorňuje, že popísaný druh chýb dokáže potenciálny útočník nájsť za pomoci nástrojov umelej inteligencie počas minút. „Dvojdňový penetračný test raz za rok nestačí. Papier z ISO 27001, DORA (nariadenie o digitálnej prevádzkovej odolnosti finančného sektora – Digital Operational Resilience Act, pozn. red.) alebo kyberzákona tiež nie. Obe tieto chyby nájde AI sken celého systému s frontier modelom pri prvej zmene kódu. Presne na to sú kybermodely z programu OpenAI Daybreak,“ komentuje Gattermayer.
Nič nezahmlievali
České ministerstvo spravodlivosti reagovalo po upozornení na chyby celkom inak ako slovenské. Web iRozhlas.cz s odvolaním sa na tlačové oddelenie píše, že prijalo „technické opatrenia k zamedzeniu ďalších neštandardných prístupov do systému“. Incident navyše nahlásilo tamojšiemu Národnému úradu pre kybernetickú bezpečnosť a Úrad pre ochranu osobných údajov. Rezort ešte vyšetruje, ako dlho sa chyby v systéme nachádzali, ich príčinu, rozsah dotknutých osôb a či aj reálne došlo k stiahnutiu citlivých údajov tretími stranami.
Slovenský rezort sa odmlčal
Pripomeňme, že pri Slovensku sa ukázalo, že z verejnej zbierky listín sa dajú stiahnuť podnikateľské dokumenty s rodným číslom, úplnou adresou trvalého pobytu, číslom občianskeho preukazu či overeným vlastnoručným podpisom každého konateľa a spoločníka slovenskej firmy. Minister spravodlivosti Boris Susko pre médiá následne povedal, že v dostupnosti údajov podnikateľov problém nevidí. Z jeho pohľadu je vraj v poriadku, že sa ľudia môžu k mnohým údajom dostať. Úrad na ochranu osobných údajov ale uviedol, že osobné údaje v zverejňovaných dokumentoch mali byť anonymizované. Okrem toho bezpečnostná firma Nethemba neskôr vyčíslila náklady na stiahnutie celej databázy údajov na úrovni maximálne pár tisíc eur. Keď sme sa následne, ešte na začiatku septembra, pýtali slovenského ministerstva, či plánuje zaviesť zmeny v sprístupňovaní údajov a listín, na otázky nereagovalo.